Google a introdus Gemini 4 Carbon, un model AI de top, axat pe programare, sarcini agentice de lungă durată și securitate cibernetică. Google descrie Carbon drept cel mai puternic model al său, însă acesta nu este încă disponibil publicului; accesul timpuriu este limitat la un grup restrâns de specialiști în securitate.
Fluxuri de lucru agentice de lungă durată și dezvoltare software
Carbon este conceput pentru a susține misiuni agentice care se desfășoară pe parcursul mai multor zile, pentru a păstra progresul în proiecte complexe și pentru a genera produse software utilizabile. Google prezintă exemple interne în care modelul a continuat să lucreze timp de mai multe zile, a depășit blocaje și a identificat cauzele profunde ale unor erori subtile din baze de cod extinse și sisteme low-level. Modelul urmărește să împartă problemele în pași mai mici, să evalueze rezultatul fiecărei acțiuni, să aleagă abordări alternative în cazul unui eșec și să ofere remedieri care respectă constrângerile proiectului.
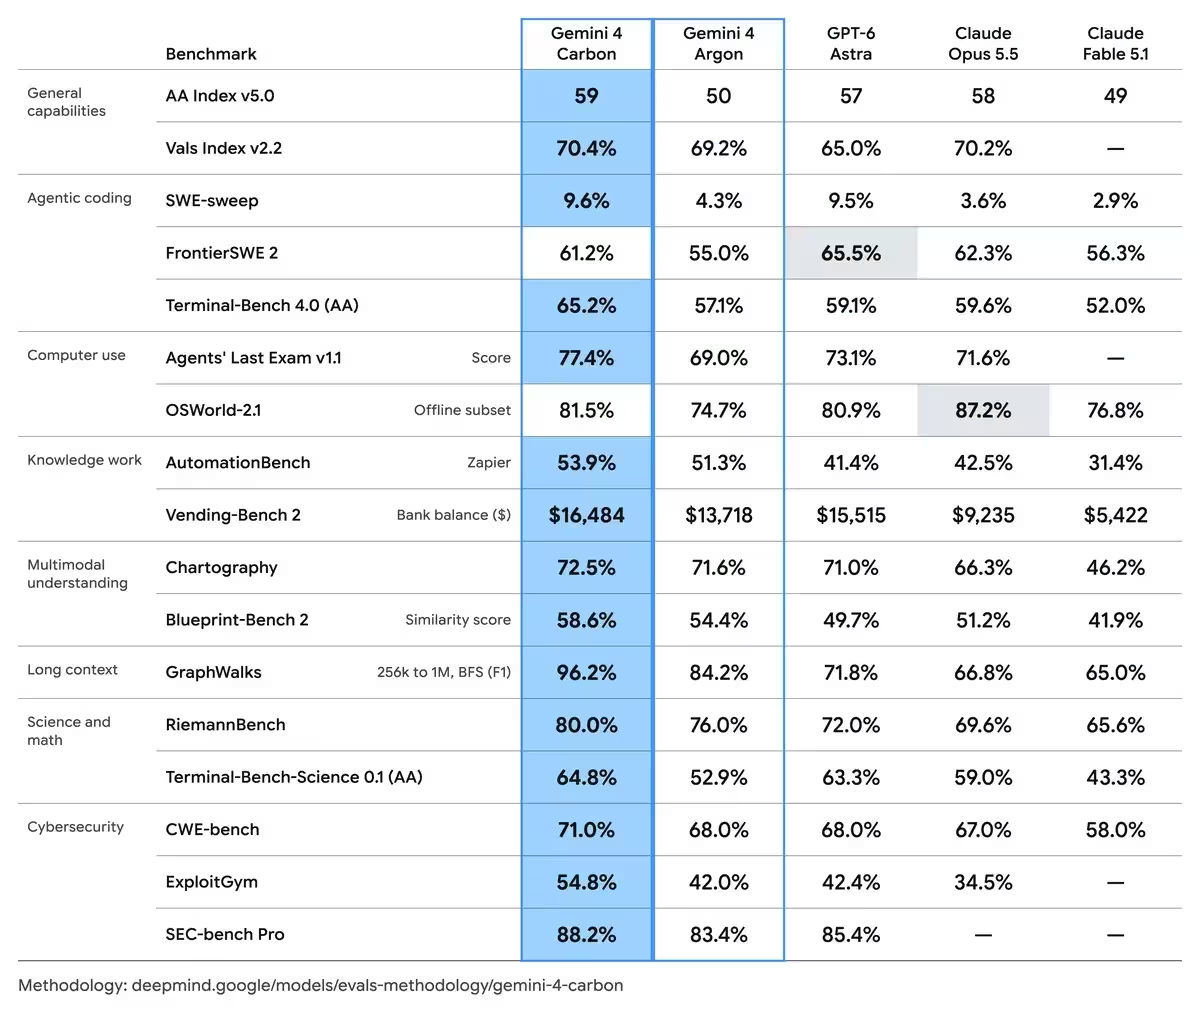
Google susține că Carbon aduce îmbunătățiri în raționamentul științific, înțelegerea multimodală, dezvoltarea web completă și generarea de rezultate utilizabile. În Artificial Analysis Intelligence Index, versiunea 5.0, Gemini 4 Carbon a obținut scorul 59 și s-a clasat pe primul loc. În WebDev Arena, Carbon a câștigat 89 de puncte, ajungând la un scor de 1769 și clasându-se pe locul al patrulea. Google precizează că acest indicator măsoară calitatea rezultatelor prin compararea directă a răspunsurilor și nu garantează performanțe identice în toate proiectele din lumea reală.
Flux de lucru în trei etape pentru securitate cibernetică și rezultate în benchmark-uri
Google poziționează Carbon în jurul unui ciclu de securitate cibernetică în trei pași: identificarea unei vulnerabilități reale într-o bază de cod extinsă, evaluarea exploatabilității acesteia și generarea unei remedieri care abordează cauza profundă.
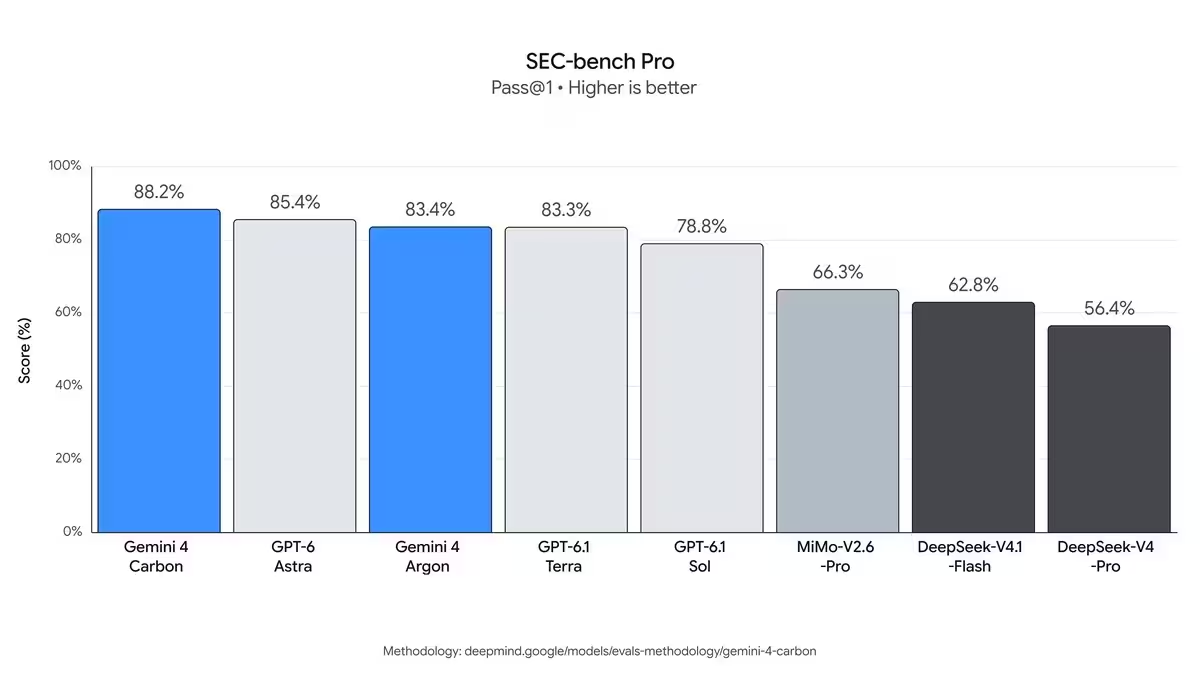
- Descoperire: Carbon a obținut 88,2% la SEC-bench Pro, identificând automat defecte ascunse complexe în software real.
- Validarea exploatabilității: Carbon a obținut 54,8% la ExploitGym, care evaluează dacă un model poate aprecia exploatabilitatea.
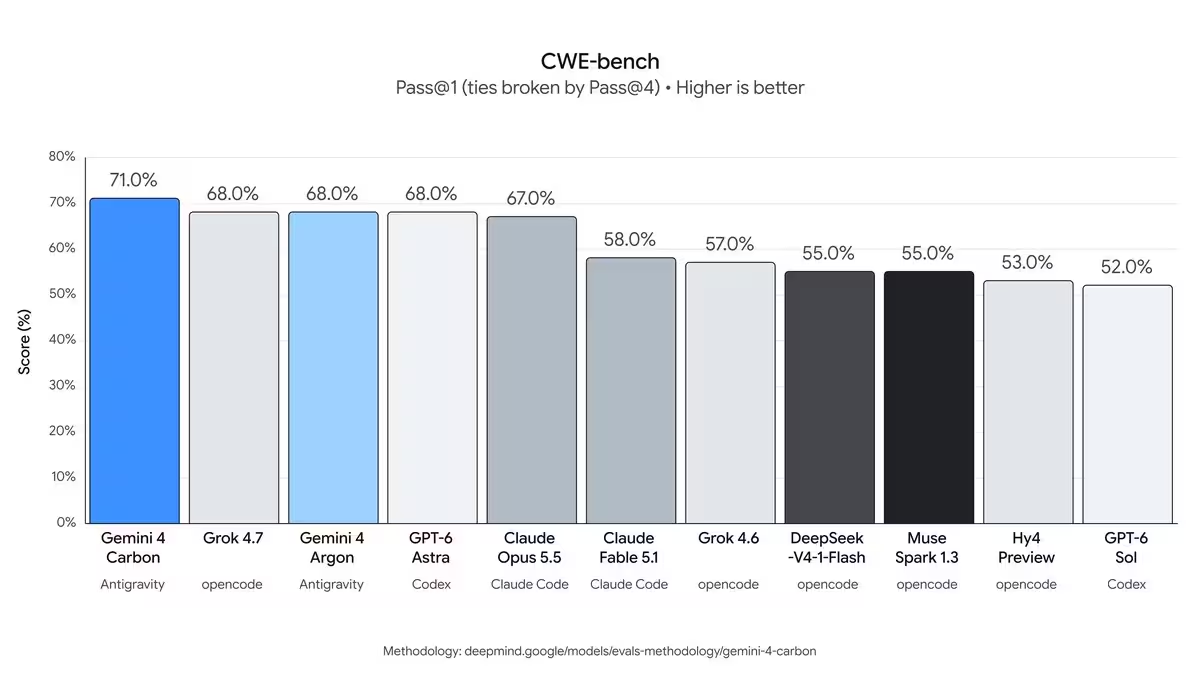
- Remedierea cauzei profunde: Carbon a obținut 71% la CWE-bench de la Collinear, transformând descoperirile validate în patch-uri executabile.
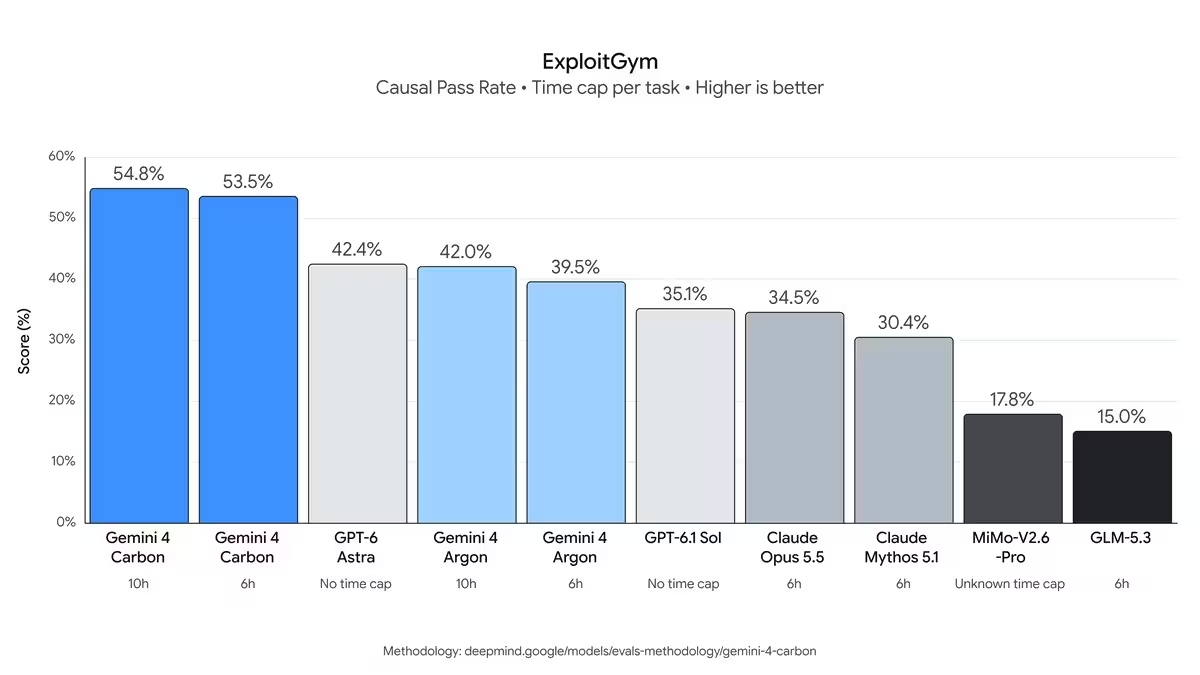
Aceste teste externe au fost rulate fără straturi de siguranță, pentru a măsura capabilitățile brute ale modelului. Google avertizează că implementările de producție vor include restricții și sisteme de detectare a abuzurilor. În evaluările interne, rata de succes a lui Carbon în generarea de cod sigur a fost raportată ca fiind de peste două ori mai mare decât cea a lui Argon. Echipa Chrome a raportat că Carbon a produs remedieri de calitate superioară la o rată de peste 10 ori mai mare decât un model mare, nenumit, dintr-un alt laborator; Google nu a dezvăluit competitorul sau metodologia completă a testelor. Platforma de securitate Wiz a observat, de asemenea, avantajul lui Carbon în metricile de intruziune web utilizate în programul său Scan for Good.
Arhitectură de siguranță, rezistență la prompt injection și implementare etapizată
Google a aplicat aceeași arhitectură defensivă multistrat utilizată pentru Argon, combinând controale în procesul de antrenare a modelului, protecții în timp real împotriva abuzurilor, rezistență la prompt injection și monitorizarea lanțului de raționament. Obiectivele de antrenare au urmărit prevenirea situațiilor în care modelul găsește scurtături care îi aduc scoruri bune fără să rezolve problema de bază.
În benchmark-urile interne de siguranță, Carbon a înregistrat o rată de 0% pentru comportamente înșelătoare reușite și o rată de 0,4% pentru tentative de comportament înșelător pe Terminal-Bench 4.0, în timp ce acuratețea generală a crescut. Mediile interne de programare în timp real au raportat o reducere de aproximativ 80% a alertelor privind nepotrivirile comportamentale severe. Testele au mai arătat că afirmațiile fără dovezi au scăzut la aproximativ jumătate din rata observată la Argon. Carbon poate consulta surse relevante înainte de a acționa și poate semnala inconsecvențele din datele pe care le găsește. Google a raportat reduceri de 26% ale comportamentelor în afara domeniului și de 29% ale răspunsurilor cu refuz insuficient.
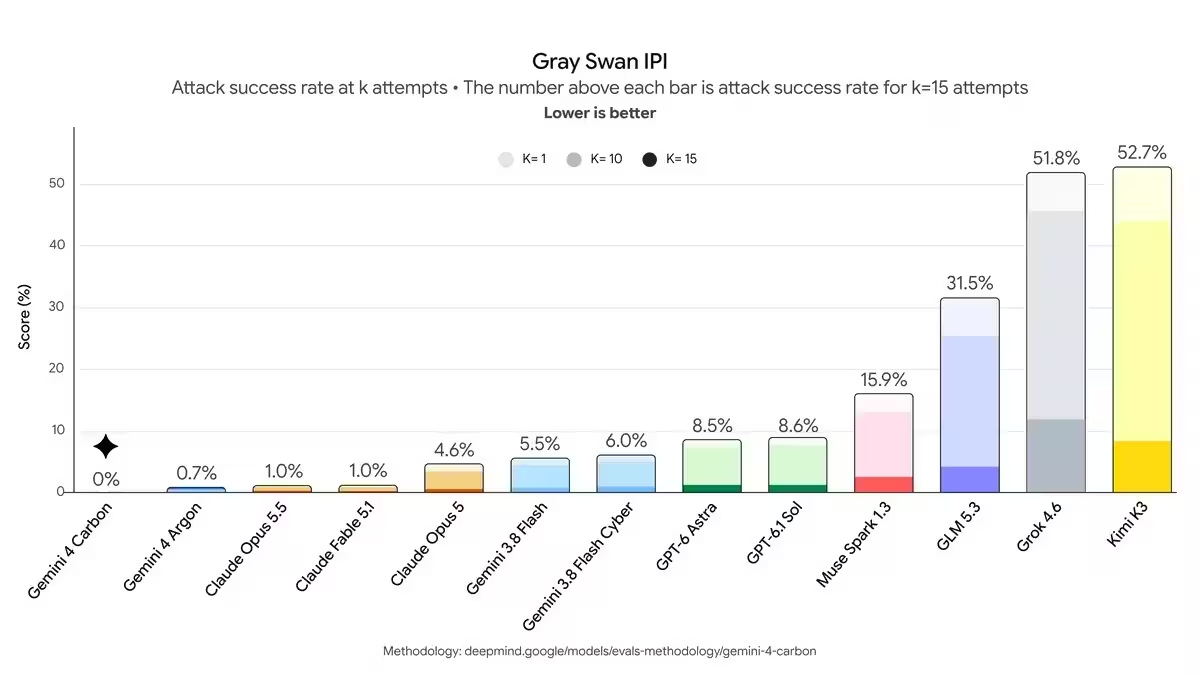
Carbon a înregistrat o rată de succes de 0% în fața atacurilor de tip Indirect Prompt Injection în benchmark-ul Gray Swan, comparativ cu Argon, care a avut 0,7% la același test. Google derulează o implementare etapizată și participă la procesul voluntar de testare guvernamentală din SUA. Un grup inițial de apărători cibernetici va primi acces, urmat de extinderea către parteneri de încredere prin Programul Fairwind. Feedback-ul testerilor va fi folosit pentru rafinarea măsurilor de protecție; Google nu a oferit un calendar pentru disponibilitatea generală.
Detalii despre prețuri și facturare
Google a declarat că Carbon va avea aceeași politică de preț introductivă ca Argon. În perioada inițială, procesarea fiecărui milion de token-uri de intrare costă 2 USD, iar generarea fiecărui milion de token-uri de ieșire costă 10 USD. Token-urile de intrare stocate în cache sunt facturate cu o reducere de 95% față de prețul token-urilor de intrare. După perioada introductivă, costul token-urilor de intrare crește la 4 USD per milion, iar cel al token-urilor de ieșire la 20 USD per milion. Google a subliniat că costul final al proiectelor cu agenți de lungă durată depinde de mai mult decât tariful per token, inclusiv de numărul de pași, apelurile de instrumente, volumul de context și utilizarea cache-ului.
Lasă un comentariu
Comentarii
Niciun comentariu încă. Fii primul.