3 Minute
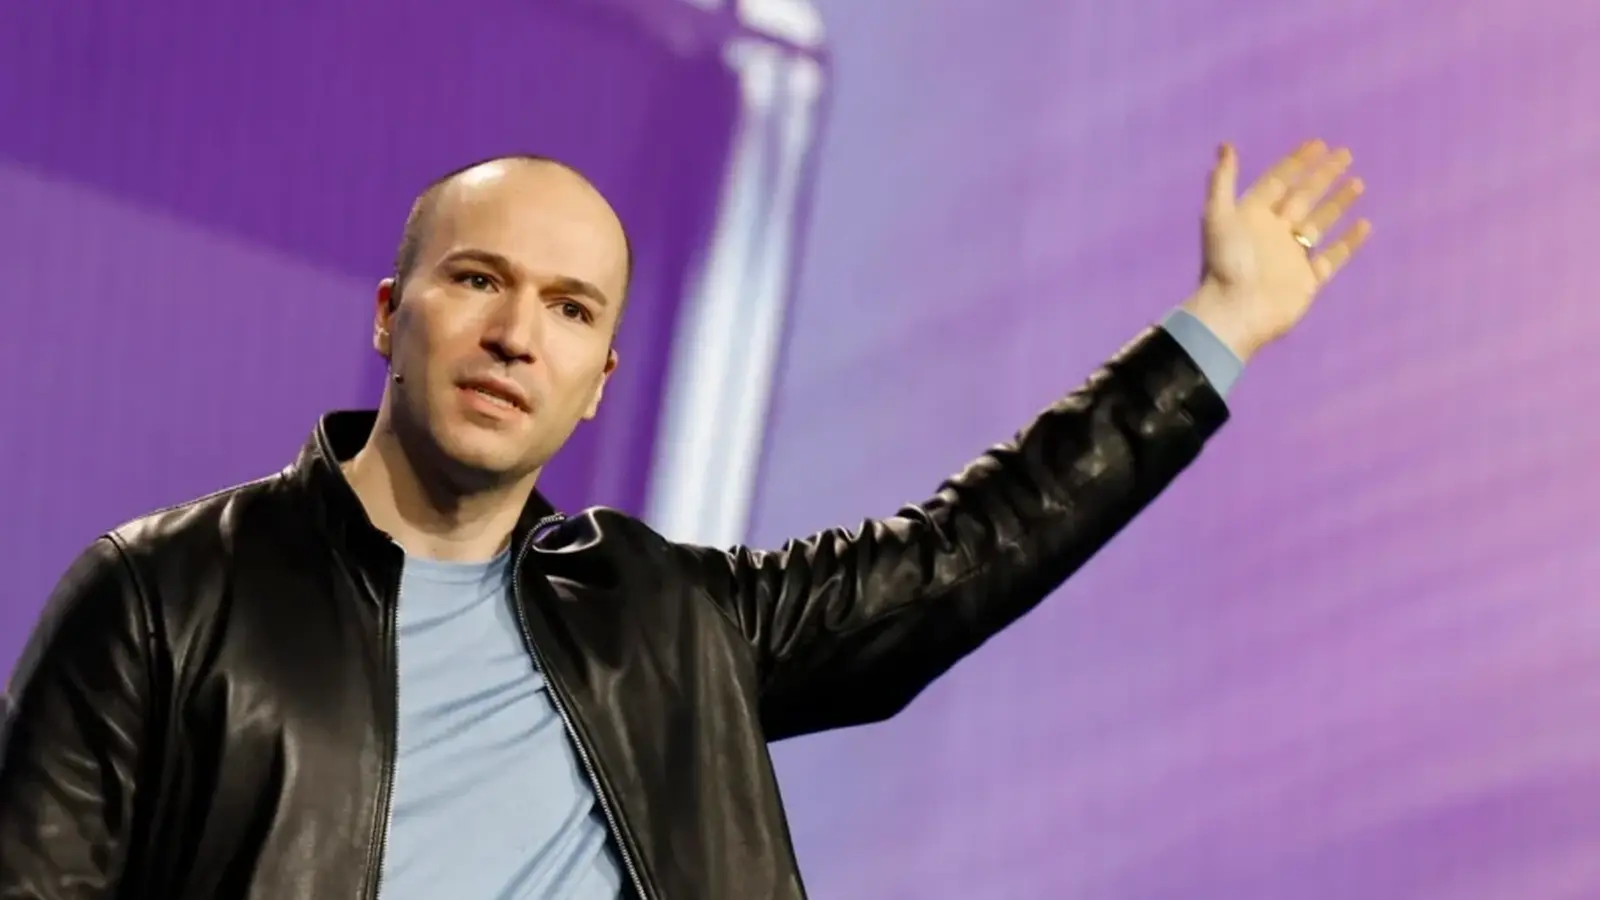
Imaginează-ți un program care poate redacta un exploit funcțional în timp ce un analist uman încă citește alerta. Înfricoșător? Este. Și Greg Brockman, președintele OpenAI, lansează acest semnal de alarmă fără ezitările corporative obișnuite.
Brockman susține că aceleași progrese care fac AI mai bun la scris cod reduc totodată pragul pentru atacatori. Remediul pe care îl propune este contraintuitiv prin simplitatea sa: folosește AI mai mult și mai rapid pentru a proteja rețelele și software-ul.
De ce apărătorii ar trebui să accepte asistenți autonomi
AI, spune el, poate schimba economia securității cibernetice în favoarea apărătorilor. Gândește-te la mașini care produc cod mult mai solid și securizat. Sau la dovezi formale, matematice, care stau la baza sistemelor criptografice. Acestea nu sunt idei din ficțiunea științifică. Sunt instrumente practice care pot reduce erorile umane și pot face ca securitatea să fie scalabilă.
Deci ce ar trebui să facă, concret, echipele de securitate? Brockman recomandă prioritizarea agenților AI ca parte din trusa de instrumente de securitate. Acești agenți nu sunt artificii. Pot scana codul, evidenția vulnerabilități, analiza riscul lanțului de aprovizionare și efectua triere la viteze pe care o echipă umană nu le poate egala. Începe mic. Construiește încredere. Apoi avansează.

- Începe cu scanări automate simple pentru a identifica problemele cele mai ușor de rezolvat.
- Treci la scanări operaționale care rulează continuu pe serviciile de producție.
- Introdu suprimare și corectare automate pentru false pozitive evidente.
Accentul pe o implementare etapizată este deliberat. Brockman vrea ca apărările să se maturizeze pas cu pas în loc să instalezi un agent netestat și să speri la ce e mai bun.
Lunile recente au expus pe deplin această tensiune. Modelele de ultimă generație, precum Mitos de la Anthropic, au atras atenția echipelor de securitate și a reglementatorilor. Aceste sisteme sunt adesea distribuite ca programe cu acces limitat pentru parteneri de încredere, totuși capacitatea lor de a detecta erori de configurare și de a construi lanțuri de atac noi îi face pe mulți să urmărească îndeaproape. Dezvoltarea se concentrează acum pe agenți care pot interacționa direct cu software-ul, ceea ce ridică atât oportunități, cât și riscuri.
Unii cercetători în securitate se tem că măsurile de protecție pentru modelele mari de limbaj nu au avansat la fel de repede ca modelele însele. Acea diferență contează. Organizațiile inteligente care au acces la modele de vârf deja dezvoltă contramăsuri și patch-uri. Oracle, de exemplu, a emis aproximativ 1.450 de remedieri de securitate doar luna trecută, o reamintire că întreținerea software-ului rămâne o muncă neîncetată.
Nu există soluții miraculoase. Adoptarea va arăta diferit de la o companie la alta. Dar mesajul este clar: tratează AI ca un multiplicator de forță pentru apărare, nu doar ca o nouă intrare pe foaia de parcurs a unui produs. Cât de repede acționezi poate determina dacă echipa ta rămâne cu un pas înainte sau devine reactivă.
Folosește AI pentru a găsi și remedia ceea ce AI face mai ușor de compromis.

Lasă un comentariu
Comentarii
Niciun comentariu încă. Fii primul.