Atac Spectre nou țintește procesoare Intel și AMD moderne
Cercetătorii de la Laboratorul de Informatică și Inteligență Artificială (CSAIL) al MIT au dezvăluit o nouă vulnerabilitate de temporizare în stil Spectre denumită TONTOU (Momentul neutralizării până la momentul utilizării) care poate ocoli măsurile hardware recente introduse de Intel și AMD. Descoperirea evidențiază riscurile persistente cauzate de defectele de execuție speculativă și impactul posibil asupra securității hardware în infrastructuri cloud și cripto.
Ce este TONTOU și cum funcționează?
TONTOU exploatează un mic decalaj temporal între momentul în care un CPU neutralizează predicțiile speculative și momentul în care procesorul folosește efectiv rezultatele execuției speculative. Procesoarele moderne se bazează pe execuția speculativă pentru a îmbunătăți performanța: procesorul prezice trasee viitoare ale codului și le execută în avans. Dacă predicția este greșită, rezultatele sunt eliminate, dar urme microarhitecturale, precum starea cache-ului, pot scurge informații către atacatori prin tehnici side-channel.
După dezvăluirile inițiale legate de Spectre din 2018, producătorii de cipuri au implementat măsuri menite să șteargă sau să izoleze starea speculativă înainte de executarea codului sensibil. Cercetătorii MIT au constatat că neutralizarea (pasul de curățare) și momentul utilizării nu sunt întotdeauna sincronizate perfect. TONTOU profită de acea fereastră scurtă pentru a reintroduce date malițioase în calea de predicție și pentru a recupera informații prin canale secundare microarhitecturale.

Platforme testate și fezabilitate în lumea reală

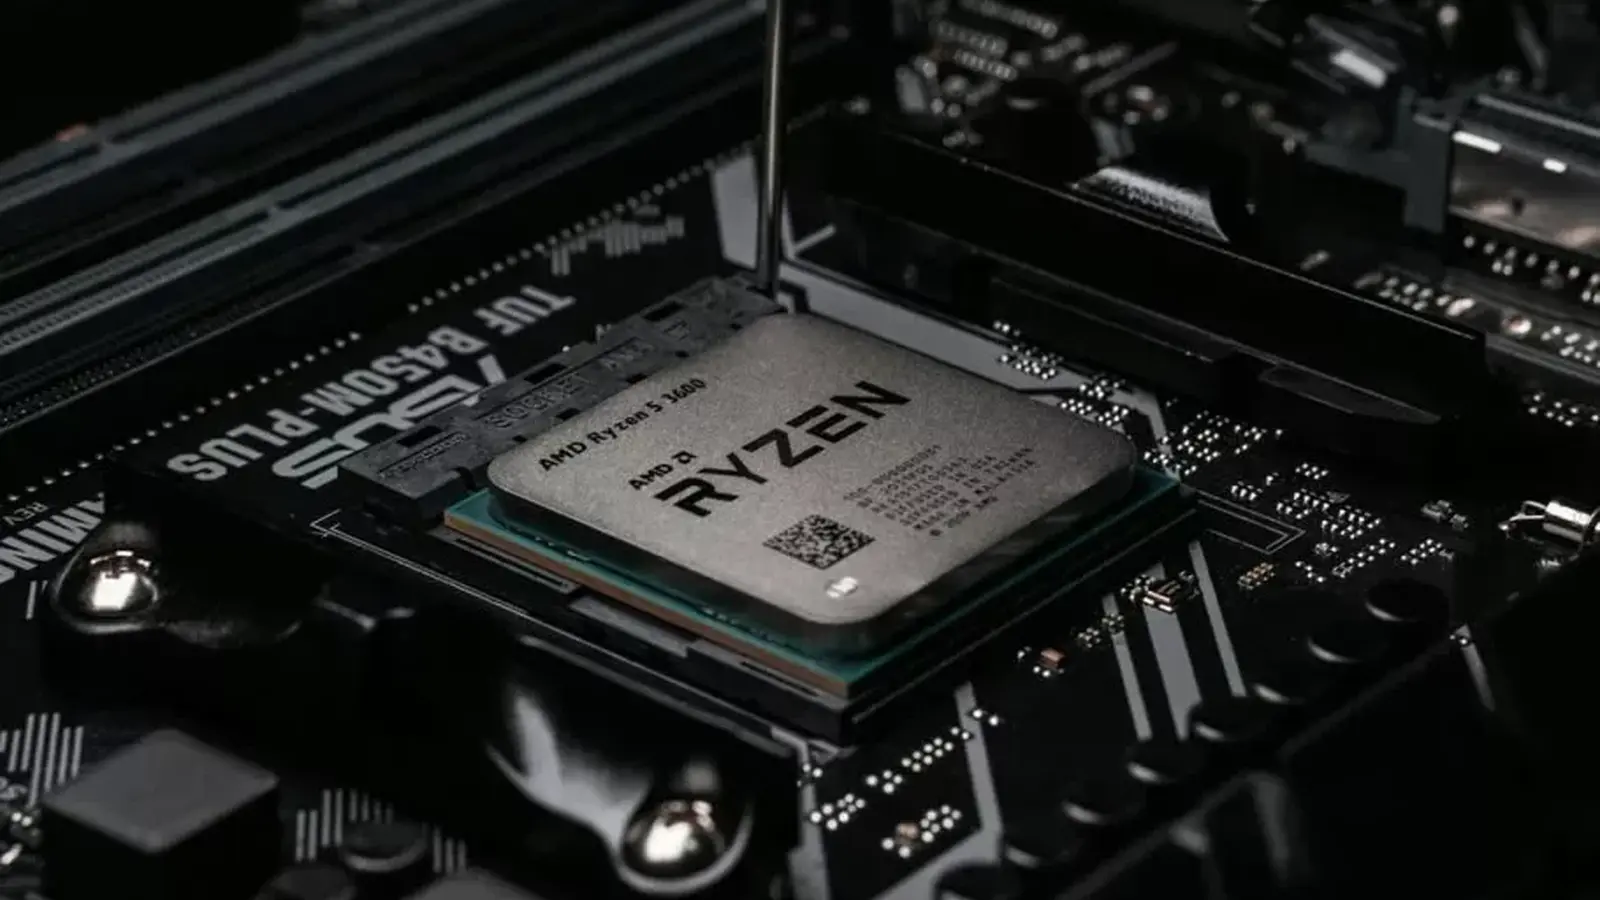
Echipa a testat TONTOU pe procesoare Intel (Cascade Lake Refresh și Arrow Lake) și pe microarhitecturi AMD (Zen 2 și Zen 4). Au reușit să declanșeze predicții greșite pe platformele ambilor producători. În mecanismul Safe RET al AMD, fereastra exploatabilă este extrem de mică, doar două instrucțiuni, dar un control precis al temporizării a făcut atacul posibil.
Pe un sistem AMD Zen 2 care rula un kernel Linux nemodificat, cercetătorii au executat un exploit proof-of-concept complet care a învins cu succes KASLR (randomizarea amplasării spațiului de adrese al kernelului) în toate cele 10 încercări. Totuși, constrângerile practice limitează abuzul la scară largă: viteza de citire măsurată a fost de aproximativ 5 octeți pe secundă, iar fiecare încercare completă de exploit a durat aproximativ 18 minute. Țintele Intel necesită condiții software specifice pentru a avea succes. Din aceste motive, TONTOU nu este în prezent un vector ușor pentru malware obișnuit pe PC-urile de consum.
Implicații pentru sistemele de criptomonede și blockchain
Deși debitul și latența TONTOU fac exploatarea în masă dificilă, atacul este semnificativ pentru ținte de valoare ridicată, frecvente în ecosistemul cripto. Portofele hardware, noduri validator, ferme de minerit în cloud și servere care stochează chei private sau materiale seed pot fi ținte atractive pentru atacatori sofisticați. Atacurile side-channel care scurg chei private sau secrete KMS pot amenința direct servicii de custodie, exchange-uri și infrastructura de staking. Operatorii ar trebui să trateze vulnerabilitățile microarhitecturale ale procesoarelor ca o amenințare reală pentru securitatea blockchain.
Mitigare și divulgare responsabilă
Cercetătorii MIT au informat AMD și Intel în februarie și au contactat întreținătorii kernelului Linux în martie. AMD a lansat deja un patch pentru kernelul Linux pentru a remedia vulnerabilitatea; utilizatorii și administratorii ar trebui să prioritizeze actualizarea pachetelor kernel și să urmeze sfaturile privind firmware-ul oferite de vendor. Măsuri suplimentare recomandate includ evitarea execuției de cod neîncredibil pe gazde partajate, izolarea sarcinilor critice și aplicarea actualizărilor recomandate de microcod și de sistem de operare.

Pe măsură ce canalele secundare asociate execuției speculative continuă să evolueze, organizațiile, în special cele care gestionează chei private pentru criptomonede și servicii blockchain de mare valoare, trebuie să mențină practici riguroase de patching și modele de amenințare hardware. Deși TONTOU nu reprezintă o amenințare imediată pentru utilizatorii obișnuiți de desktop, acest caz subliniază importanța constantă a securității hardware și a actualizărilor la timp pentru ecosistemele cloud și cripto.
Lasă un comentariu
Comentarii
Niciun comentariu încă. Fii primul.